Niente password, nessun problema: gli aggressori potrebbero leggere file, scriverli e mandare in crash un NAS da remoto
Una patata bollente: Nonostante le recenti polemiche sulle sue politiche aziendali, Synology continua a detenere una fetta consistente del mercato, in rapida espansione, dei NAS. Quando questi dispositivi presentano vulnerabilità gravi, gli utenti devono prestarvi attenzione. Gli hacker e i criminali informatici di sicuro non se ne disinteresseranno.
Un avviso di sicurezza pubblicato di recente segnala due vulnerabilità rilevanti in DiskStation Manager (DSM), il sistema operativo basato su Linux che alimenta i dispositivi NAS Synology, di cui una classificata come critica. Il produttore di soluzioni di storage avverte che i bug potrebbero essere sfruttati per accedere e attaccare da remoto i dispositivi vulnerabili, offrendo a malintenzionati — o perfino ad agenti AI corrotti — un semplice mezzo per compromettere dati e infrastrutture IT locali.
Synology valuta la falla di SQL injection come “critica”, con un punteggio di 9,8 su 10 — la vulnerabilità potrebbe essere usata per accedere e attaccare dispositivi vulnerabili da remoto.
L’avviso mette in evidenza due difetti, identificati come CVE-2026-76954 e CVE-2026-85101. Il primo è un problema di SQL injection nell’Auth API di DSM che consente ad attaccanti remoti di leggere o scrivere file a piacimento, oppure di eseguire attacchi di tipo denial-of-service (DoS).
Il secondo riguarda lo strumento rsync integrato in DSM e può permettere a un aggressore di aggirare completamente l’autenticazione, con la possibilità di leggere alcuni file specifici, scriverne di arbitrari o lanciare attacchi DoS “limitati”.
Synology attribuisce alla falla di SQL injection il grado “critico”, con un punteggio di 9,8 nella Common Vulnerability Scoring System (CVSS). Il bug in rsync è giudicato “importante”, con un punteggio base CVSS di 8,6. Entrambi i problemi possono essere sfruttati da remoto, senza necessità di autenticazione, per compromettere dispositivi vulnerabili. Synology ha reso note le vulnerabilità circa un mese dopo aver distribuito gli aggiornamenti DSM che le correggono, una prassi comune per dare tempo agli utenti di applicare le patch prima della divulgazione pubblica dei dettagli.
Il produttore ha rilasciato le versioni DSM corrette in ottobre 2026 e ora considera il problema “risolto”. Chi ha attivato gli aggiornamenti automatici potrebbe aver già ricevuto la patch; gli utenti che gestiscono gli update manualmente dovrebbero verificare la disponibilità di nuove release DSM. Le correzioni sono disponibili per DSM 7.4, 7.3, 7.2.2 e 7.2.1.
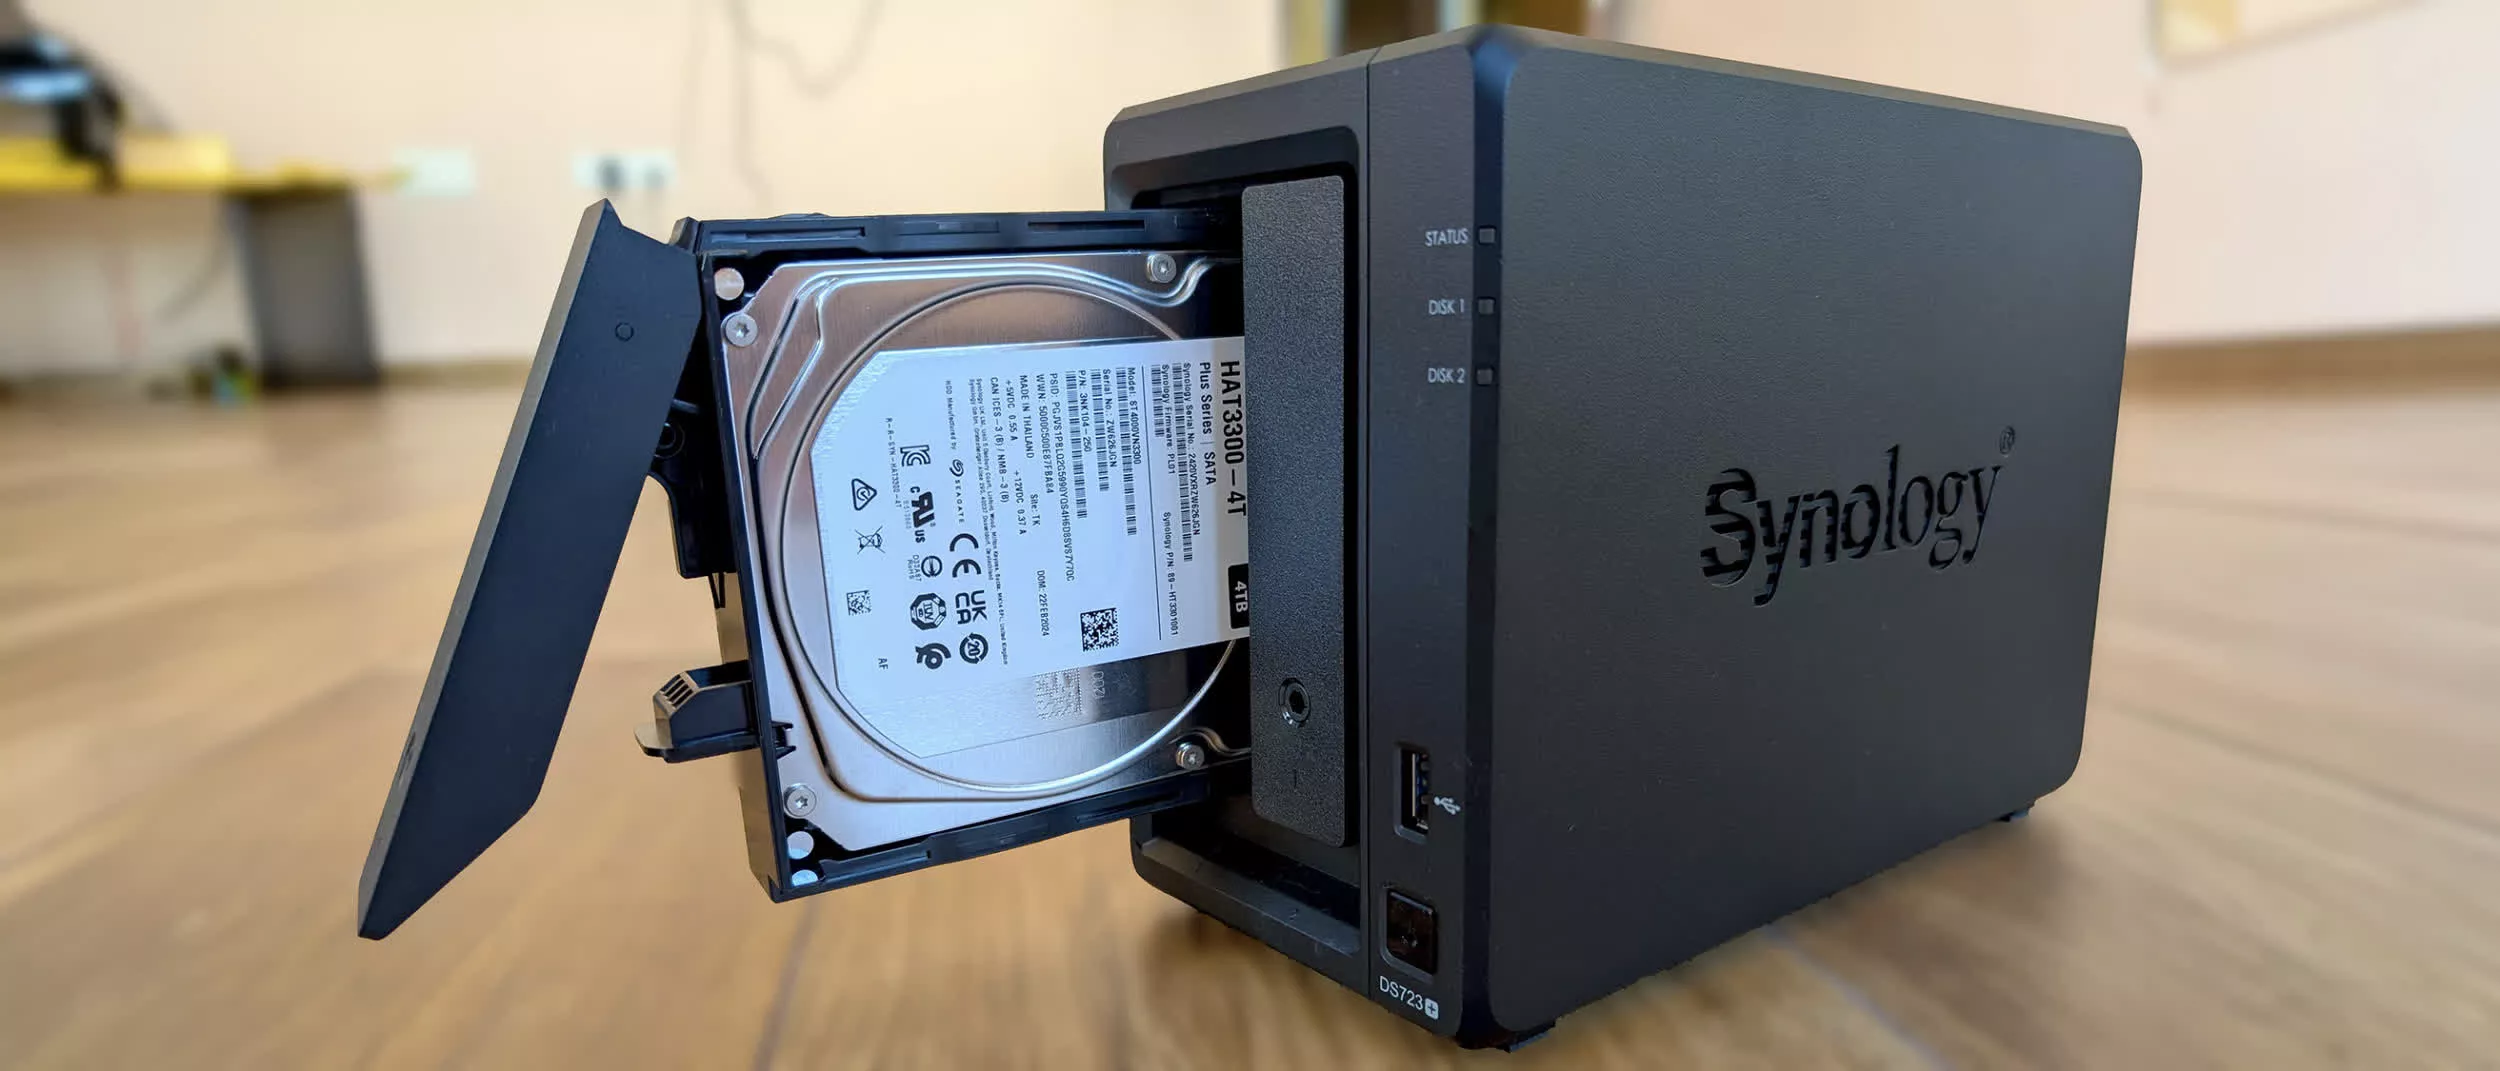
Synology ha riconosciuto il merito a ricercatori esterni di Viettel Cyber Security e Aytio per aver individuato e segnalato le due vulnerabilità. Alcuni utenti hanno bollato la falla di SQL injection nel processo di login come un’imbarazzante lacuna nell’ecosistema software di Synology, mentre altri hanno espresso “soddisfazione” per aver sostituito i propri NAS Synology con prodotti concorrenti.
Il produttore taiwanese era stato inoltre criticato in passato per aver imposto l’uso esclusivo di hard disk “certificati” nei suoi sistemi NAS. La reazione dell’utenza fu tale che Synology fu infine costretta a tornare sui suoi passi, consentendo agli utenti di installare dischi HDD di qualsiasi marca e modello.
Messaggi simili:
- Apple risolve due vulnerabilità zero-day su sistemi macOS Intel: Aggiornate Subito!
- Rilasciato Micropatch per Critica Vulnerabilità Zero-Day su Tre Generazioni di Windows
- Android 11: 10 volte più utenti rispetto all’ultima versione di Google
- Microsoft abbandona i vecchi Windows Server: piccola società di sicurezza li aggiorna
- AMD nega ricompensa di $10.000 dopo 124 giorni per correzione di una falla di sicurezza!

Nicola Costanzo esplora il mondo della tecnologia e dell’innovazione. I suoi articoli illuminano le sfide digitali che plasmano il nostro futuro.
5 commenti
60 like e condivisioni