L’EFF: il 3% di tutte le vulnerabilità note nel software è stato scoperto solo in ottobre
Citazione chiave: Il CEO di Cloudflare, Matthew Prince, afferma che i bug in PHP che la scorsa settimana hanno messo offline molti siti web sono solo l’inizio. La sua azienda è già a conoscenza di altre vulnerabilità critiche in software fondamentali e si aspetta che gli strumenti di intelligenza artificiale continuino a scoprirne di nuovi per anni. Poiché questi modelli hanno drasticamente ridotto il tempo e le competenze necessarie per individuare e sfruttare difetti gravi, difensori e utenti comuni devono prepararsi a un lungo periodo di disagi prima che il software centrale di Internet diventi più sicuro.
Prince ha detto a Reuters che Cloudflare ha rilevato “diverse altre vulnerabilità gravi presenti in altri componenti software critici”, senza però rivelare i nomi dei programmi interessati. Ha messo a confronto queste falle con i bug di PHP che hanno recentemente costretto offline siti governativi, il negozio di giochi GOG e moltissimi siti più piccoli mentre gli amministratori correvano a installare le patch.
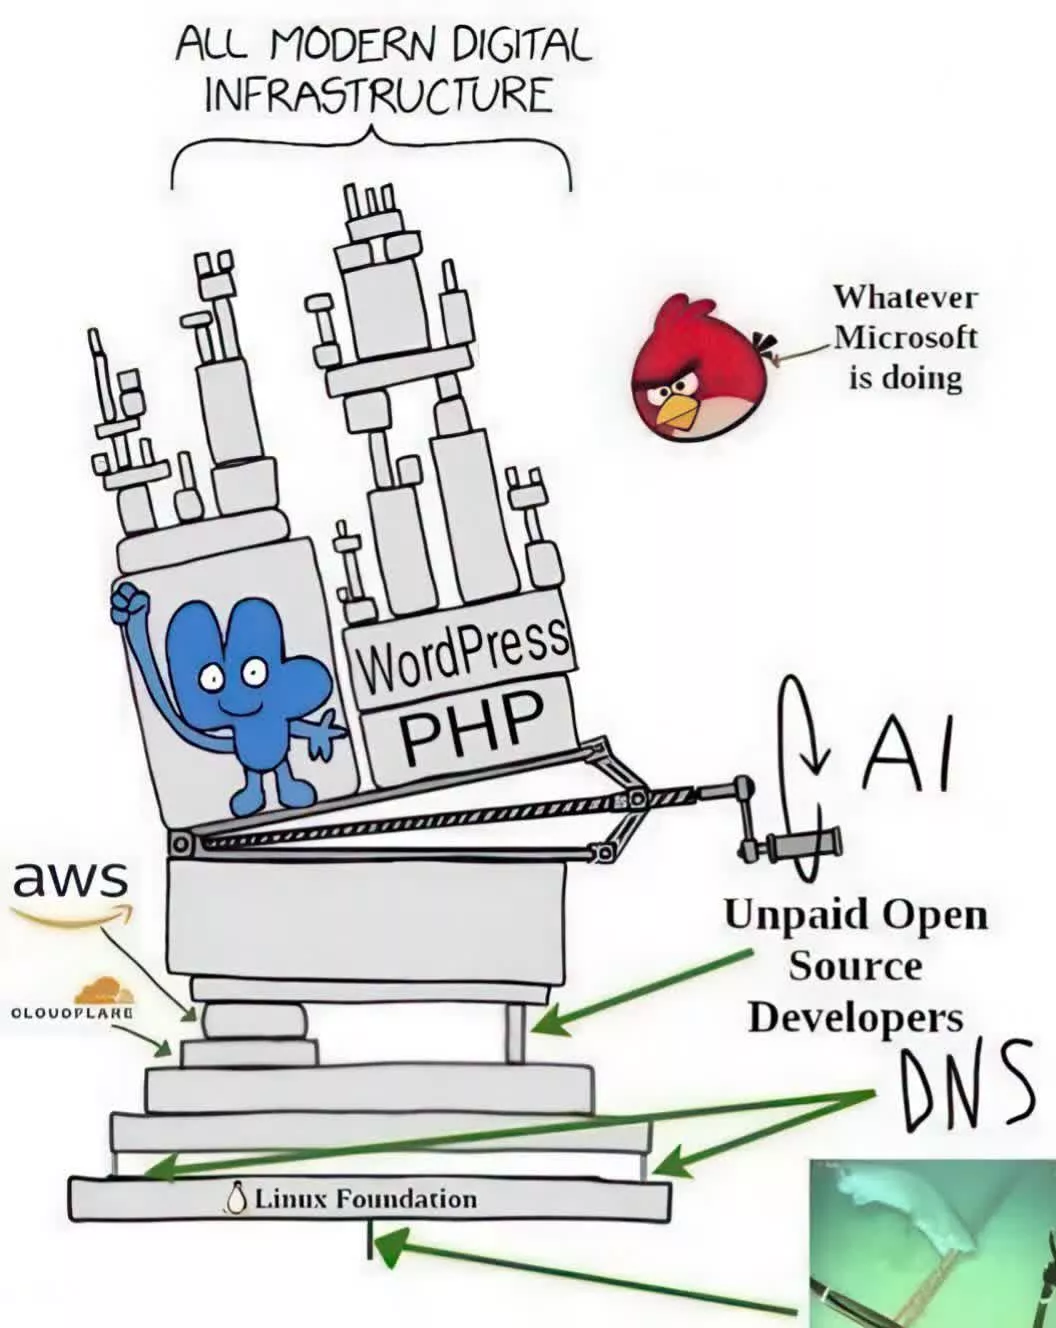
Secondo alcune stime, PHP gira su circa il 70% dei siti web mondiali, un’adozione che ha reso quelle vulnerabilità un possibile punto d’ingresso verso alcune delle destinazioni online più visitate. Anche Teleblu, per esempio, è sempre stato basato su PHP e quella mattina abbiamo aggiornato i nostri server per precauzione. Lo stesso probabilmente è accaduto a Wikipedia, a Microsoft.com e a innumerevoli siti costruiti su WordPress, tutti coinvolti dall’evento.
Prince prevede che questi episodi continueranno. “Penso che passeremo un paio d’anni in cui ogni settimana sembrerà che il cielo stia cadendo,” ha detto.
Attribuisce la responsabilità ai modelli di linguaggio di grandi dimensioni. Ricercatori della sicurezza e criminali stanno infatti impiegando questi strumenti per scandagliare il software fondamentale di Internet alla ricerca di debolezze finora inosservate. Fino a poco tempo fa, la velocità di queste ricerche dipendeva dal numero di persone esperte disposte a dedicare tempo e pazienza all’analisi di codice complesso. Anche per gli attaccanti valeva lo stesso limite quando cercavano di trasformare una falla in un exploit funzionante.
– Matthew Prince 🌥 (@eastdakota) October 24, 2026
Quel freno oggi conta molto meno. Una singola persona può coordinare una flotta di agenti LLM contro un repository di codice, e quegli agenti possono produrre in poche ore ciò che prima richiedeva settimane di lavoro di specialisti.
Wiz Research, uno dei team che ha individuato i bug in PHP con l’ausilio di strumenti LLM, ha spiegato la differenza nel suo rapporto tecnico. “I modelli di frontiera sono stati determinanti per rendere praticabile questo processo, permettendoci di sviluppare e adattare exploit funzionanti su più applicazioni in poche ore,” ha scritto la società. “Con la riduzione del tempo e delle competenze richieste, la complessità potrebbe non rappresentare più una barriera significativa, cambiando il modo in cui definiamo ciò che è vulnerabile nella pratica.”
Questo contraddice un’ipotesi consolidata in ambito sicurezza: il codice difficile da comprendere era in parte protetto proprio perché pochi erano in grado di analizzarlo. Quando i modelli svolgono quel lavoro per noi, anche il codice oscuro e intricato diventa accessibile quanto quello semplice.
L’Electronic Frontier Foundation ha cercato di quantificare la rapidità di questo fenomeno. Secondo l’ente, il 3% di tutte le vulnerabilità software mai registrate sono state scoperte solo nel mese di ottobre, e quasi un quarto di tutte le falle conosciute è emerso nel corso di quest’anno. L’EFF attribuisce ai modelli AI di frontiera di fornitori come OpenAI, Anthropic e altri il fatto che la scoperta di zero-day sia diventata economica sia nel codice open source sia in quello proprietario.
Per l’EFF, diverse vulnerabilità sufficientemente gravi da poter compromettere ampie porzioni di Internet sono state segnalate e corrette nelle ultime due settimane di ottobre, molte delle quali riguardavano software open source su cui poggia la maggior parte della rete.
Gli ingegneri hanno da tempo accettato che i programmi ampiamente usati contengono bug, e che i sistemi più complessi tendono ad averne di più. Ciò che ha mantenuto la situazione gestibile è stato il costo per scoprirli. Un tempo i difetti di rilievo, in grado di perturbare l’intera infrastruttura di Internet, affioravano a intervalli di qualche anno, mentre correzioni minori avvenivano in modo continuativo dietro le quinte.
Sia Prince sia l’EFF ritengono che la situazione peggiorerà prima di migliorare. L’EFF avverte che sempre più sistemi saranno compromessi con maggiore frequenza, le fughe di dati diventeranno più probabili e alcuni servizi potrebbero andare offline a causa dell’aumento degli attacchi.
I consigli del gruppo si riducono in gran parte a pratiche di sicurezza di base: mantenere browser e applicazioni aggiornati, usare un gestore di password con credenziali diverse per ogni sito in modo che una violazione non comprometta altri account, installare un blocca-tracker come l’estensione Privacy Badger dell’EFF e prestare attenzione al phishing. Chi gestisce un blog o un sito web dovrebbe verificare che lui o il provider di hosting abbia applicato la correzione per PHP.
L’EFF sta inoltre sollecitando un dibattito più ampio sui problemi di fondo, inclusa la questione di come le aziende che si basano su codice open source dovrebbero contribuire alla sua manutenzione e come regolamentare le grandi società tecnologiche.
Prince prevede che alla fine la situazione si calmerà. Ogni falla che i modelli individuano e gli sviluppatori correggono rende il software più sicuro rispetto a prima. “La realtà è che finirà che molte di queste cose verranno sistemate,” ha detto. La domanda aperta resta quanta danno verrà fatto nel frattempo.
Messaggi simili:
- Microsoft batte record Patch Tuesday: oltre 1.000 vulnerabilità Windows corrette
- Chiavi certificati prevedibili e bug PHP critici: doppio allarme Web
- AMD nega ricompensa di $10.000 dopo 124 giorni per correzione di una falla di sicurezza!
- Google potrebbe aggiornare Chrome due volte a settimana per i numerosi bug di sicurezza scoperti dall’IA
- L’Arma Segreta di Nvidia: Scopri il Potere del Software!

Nicola Costanzo esplora il mondo della tecnologia e dell’innovazione. I suoi articoli illuminano le sfide digitali che plasmano il nostro futuro.