Gli hacker si sono spostati dai congelatori dei supermercati al servizio trasfusionale francese
Cosa è successo? Alcune unità di refrigerazione gestite dall’Établissement Français du Sang (EFS), il servizio nazionale del sangue francese, sono state vittima di un attacco informatico. Si tratta dell’ultimo episodio di una serie di intrusioni rivolte ai controller dei sistemi di conservazione a freddo in tutta Europa. Non sono stati perduti prodotti ematici né altri materiali biologici: l’attacco ha fatto scattare il sistema di allarme dell’EFS e il personale ha provveduto a trasferire le scorte interessate in celle funzionanti prima che si deteriorassero.
Il Ministero della Salute francese ha dichiarato di seguire la situazione con attenzione e ha confermato l’assenza di perdite di materiale biologico. L’intrusione sembrerebbe aver preso di mira apparecchiature frigorifere in tre sedi, tra cui, secondo alcune fonti, una in Borgogna-Franca Contea.
Gli aggressori non hanno violato direttamente i sistemi dell’EFS. L’ente afferma che l’accesso è avvenuto tramite uno dei suoi fornitori di servizi, che diversi media identificano in Coolworld, un’azienda che noleggia impianti di refrigerazione. Coolworld ha pubblicato un avviso attribuendo l’incidente al «software di monitoraggio remoto» in uso nei suoi impianti, individuando la causa in «un componente fornito da un terzo», ma non ha fornito ulteriori dettagli tecnici.
Senza quelle informazioni tecniche è difficile ricostruire la via di accesso usata dagli attaccanti. Nei precedenti episodi che hanno colpito i supermercati gli aggressori avevano preso di mira apparecchiature esposte direttamente su Internet. È possibile che Coolworld mantenga i suoi controller su una rete privata, il che avrebbe richiesto agli intrusi di compromettere prima tale rete. Un elemento però emerge con chiarezza in entrambi i casi: la violazione è stata rilevata dall’EFS tramite i suoi sistemi di monitoraggio e allarme, non dal fornitore.
Coolworld non ha reso noto il marchio dei controller impiegati. Finora gli attacchi sembrano aver preso di mira, di volta in volta, dispositivi di specifici produttori. I controller Danfoss sono comparsi con maggiore frequenza, in particolare negli attacchi avvenuti all’inizio di novembre, sebbene non siano stati gli unici modelli coinvolti.
I controller Dixell prodotti da Copeland sono stati inoltre presi di mira negli attacchi di metà ottobre. Durante la seconda ondata che ha colpito i supermercati, gli intrusi hanno portato le temperature dei congelatori in Belgio e Svezia fino a 50 gradi Celsius, compromettendo le scorte alimentari.
La documentazione dei produttori aiuta a comprendere come i dispositivi possano essere resi raggiungibili dagli attaccanti. Un foglio tecnico Danfoss indica che i suoi controller dovrebbero essere installati dietro «firewall opportunamente configurati e una LAN sicura» e non devono essere collegati a «nessuna rete pubblica o non sicura».
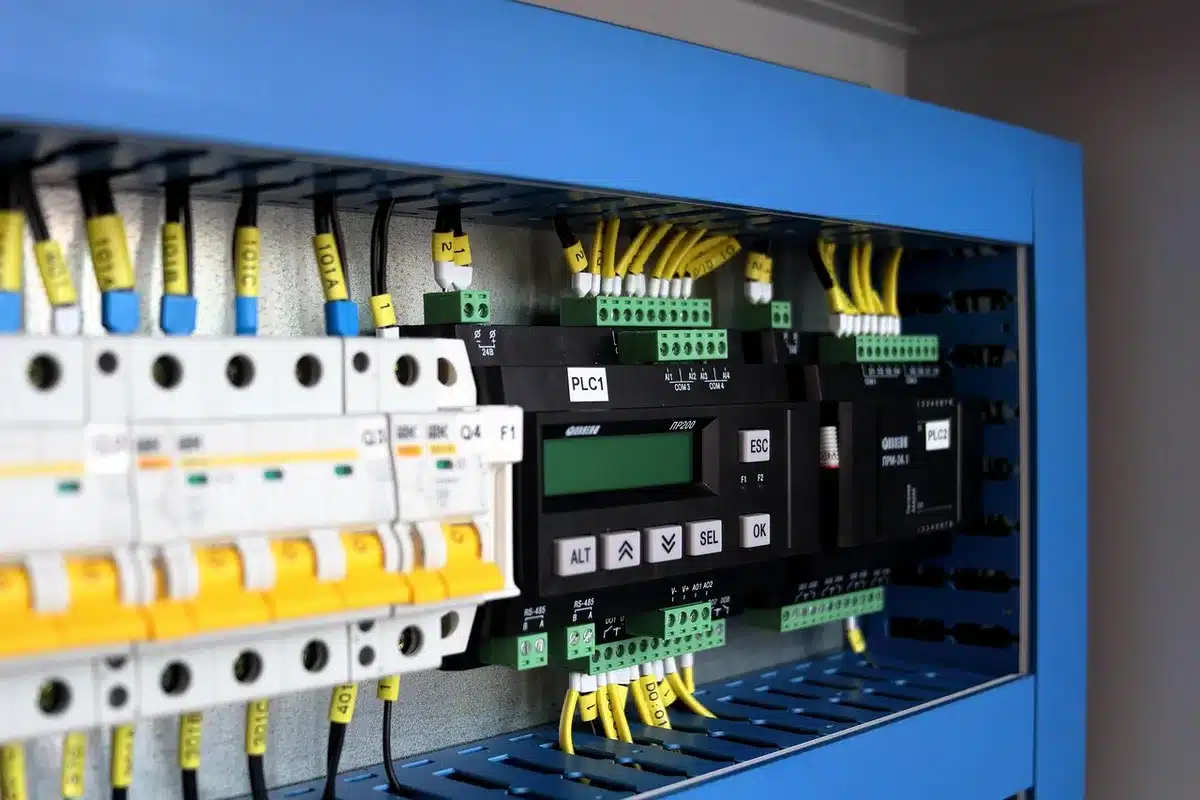
Quella formulazione lascia ampi margini di interpretazione. Un tecnico che apra porte del firewall per consentire accessi remoti può esporre un dispositivo quasi quanto una connessione diretta a Internet. Danfoss ha poi pubblicato un bollettino di supporto che istruisce esplicitamente i clienti a installare le unità dietro una VPN. Quel documento è comparso solo nell’ottobre 2026; ricerche non hanno restituito versioni precedenti di questa raccomandazione.
Le istruzioni di Copeland erano ancor meno restrittive. I manuali di installazione dei suoi controller supervisori Dixell XWEB indicavano agli installatori di inoltrare la porta 80 (interfaccia web) e la porta 22 (Secure Shell) verso Internet per consentirne l’accesso remoto, menzionando la VPN solo come opzione. Copeland ha modificato le sue indicazioni il 14 ottobre, dopo la prima ondata di attacchi, pubblicando un avviso di sicurezza in cui afferma che i controller devono essere accessibili esclusivamente tramite VPN.
Due gruppi hacker vicini alla Russia, Noname057(16) e Z-Pentest, hanno rivendicato gli attacchi. Diversi organi di stampa riferiscono di aver visto le rivendicazioni in post su Telegram poi rimossi. Z-Pentest avrebbe pubblicato 2.500 righe di codice Danfoss, anche se quel materiale non è stato reso disponibile pubblicamente. I gruppi dichiarano che il loro obiettivo è mettere in luce pratiche di cybersicurezza carenti.
Messaggi simili:
- Francia Vieta Social ai Minori di 15 Anni: L’Esempio Australiano Mostra le Difficoltà
- La Russia lancia un minaccioso avvertimento sui cavi Internet sottomarini
- Migliaia di Schede Madri a Rischio: Vulnerabilità Critiche Consentono il Controllo Hardware agli Hacker
- Xbox svela il Nano Controller: tascabile, più piccolo ed economico
- Scopri le Nuove Fughe su Steam Controller 2 e i Controller Index VR di Valve!

Nicola Costanzo esplora il mondo della tecnologia e dell’innovazione. I suoi articoli illuminano le sfide digitali che plasmano il nostro futuro.