Google Calendar e Microsoft 365 gestiscono gli inviti in modo diverso dalle email, e i malintenzionati stanno sfruttando questa falla
In sintesi: Molti ormai conoscono i consigli base per evitare phishing via SMS, telefonate ed email, ma gli attaccanti cercano continuamente nuovi canali. Le convocazioni sul calendario sembrano essere l’ultima moda, perché sfruttano applicazioni ampiamente diffuse e percepite come affidabili, che spesso non vengono esaminate con la stessa attenzione dagli strumenti di sicurezza. Come sempre, è importante non fidarsi di messaggi sospetti provenienti da mittenti sconosciuti, qualunque sia il mezzo usato.
I ricercatori sulla sicurezza di Sublime avvertono circa una nuova strategia di phishing che prende di mira i calendari di lavoro. Negli ultimi mesi le segnalazioni di questo tipo sono aumentate sensibilmente, perché la tecnica è economica da mettere in pratica e raggiunge facilmente gli utenti finali.
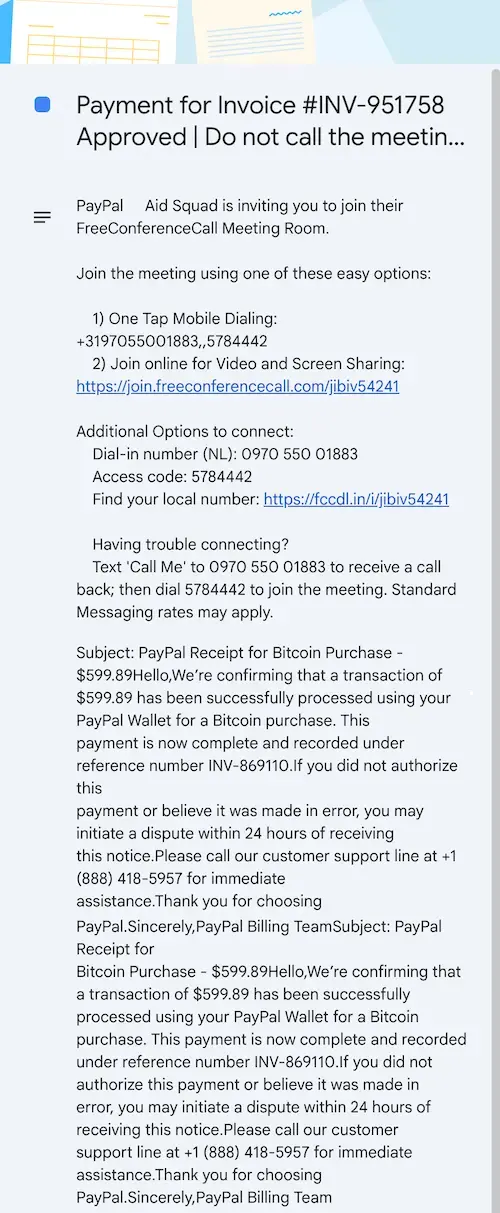
Secondo quanto spiegato alla stampa, uno schema tipico di phishing via calendario — spesso indicato come attacco ICS — comincia quando un utente trova sul proprio calendario un invito a una riunione sconosciuta o una notifica che fa riferimento a un problema finanziario. Come in molte truffe, l’appuntamento può includere una fattura, un collegamento o anche un codice QR.
Convinti di aver semplicemente dimenticato l’impegno, gli utenti fanno clic sul link allegato all’invito e vengono portati su un sito fasullo che chiede le credenziali d’accesso o installa malware. Le pagine ingannevoli e i file scaricabili imitano spesso servizi noti come quelli di Microsoft, Google, PayPal e altre grandi aziende.
Per aumentare le probabilità di successo, gli aggressori inviano l’invito sia nella casella di posta sia al calendario dell’obiettivo. Anche quando il filtro antispam blocca il messaggio email, l’invito può comunque comparire sul calendario: infatti servizi come Google Calendar e Microsoft 365 trattano gli eventi in modo diverso, soprattutto se l’impostazione prevede l’aggiunta automatica di eventi dalle email.
Sublime segnala che gli episodi di phishing tramite ICS sono cresciuti di circa il 33.000% tra maggio e settembre, a indicare che la tecnica sta rapidamente guadagnando terreno. Gli attacchi sono raddoppiati o triplicati tra maggio e giugno, per poi aumentare di oltre il 1.000% ogni mese nei mesi successivi.
Oltre all’affidabilità percepita dei servizi calendario di Google e Microsoft, questo tipo di phishing è allettante per i criminali perché costa poco da mettere in atto e sfrutta punti deboli nel modo in cui vengono gestiti gli inviti.
Gli utenti dovrebbero mantenere atteggiamento prudente di fronte a messaggi che evocano problemi economici o usano toni urgenti, soprattutto se provengono da mittenti sconosciuti. Gli esperti di sicurezza raccomandano di non rispondere alle convocazioni sospette — nemmeno per rifiutarle — perché una risposta potrebbe indicare ai truffatori che l’account è attivo. È preferibile eliminare l’invito e segnalarlo come spam. Se un invito proviene da una persona nota ma appare anomalo, verificarne l’autenticità attraverso un canale separato prima di interagire.
Messaggi simili:
- Microsoft Defender identifica Google Search come malware: errore clamoroso!
- Chi lo disse nel 2004: ‘Tra due anni, lo spam via email sarà risolto’
- Scopri le Novità del Browser Google Chrome: Aggiornamenti e Funzioni Esclusive!
- Microsoft blocca il primo attacco zero-click a un agente AI: ecco cosa sapere!
- Direttore dell’intelligence USA Tulsi Gabbard: stessa password debole per Gmail, Dropbox e LinkedIn!

Nicola Costanzo esplora il mondo della tecnologia e dell’innovazione. I suoi articoli illuminano le sfide digitali che plasmano il nostro futuro.